
Wie versteckte Netzwerke Ihre Verbindung zuhause in ein Instrument für Cyberkriminalität verwandeln
Die wichtigsten Erkenntnisse
- Residential Proxys verwandeln gewöhnliche Internetanschlüsse von Privathaushalten in Werkzeuge für Cyberkriminelle, indem sie deren Aktivitäten hinter vertrauenswürdigen Internetprotokoll-Adressen (IP-Adressen) verbergen.
- Die Authentizität von IP-Adressen von Privathaushalten macht sie sehr wertvoll, da Unternehmen eher Anfragen von legitim aussehenden Quellen vertrauen.
- Die meisten privaten Nutzer sind sich nicht bewusst, dass ihre Geräte kompromittiert sind, was die Notwendigkeit der Wachsamkeit und proaktiven Maßnahmen zur Sicherung von Heimnetzwerken unterstreicht.
Ende Januar ergriffen Google und seine Partner Maßnahmen, um IPIDEA zu stören, eines der weltweit größten Residential-Proxy-Netzwerke. In diesem Artikel erläutern wir die Grundlagen von Residential Proxys, untersuchen ihre Rolle für Cyberkriminelle, gehen auf die Bemühungen von Google zur Reduzierung von Proxy-Problemen ein und geben Ratschläge, wie Sie Ihr Heimnetzwerk schützen können.
Was sind Residential Proxys?
Ein Proxy ist eine zwischengeschaltete Anwendung oder ein Server, der sich zwischen Ihrem Gerät, wie z. B. einem Computer, Mobiltelefon oder Heimrouter, und dem Internet befindet. Ein gängiges Beispiel ist ein virtuelles privates Netzwerk (VPN), das zusätzliche Sicherheit beim Surfen bietet, indem es Ihre echte IP-Adresse verschleiert. Wenn Websites eingehende IP-Adressen überprüfen, scheinen Anfragen von Ihrem Computer von einer IP-Adresse in einer anderen Stadt, einem anderen Bundesstaat oder einem anderen Land zu stammen.

Legitime Proxy- oder VPN-Nutzung. KI-generierte Illustration zu Informationszwecken.
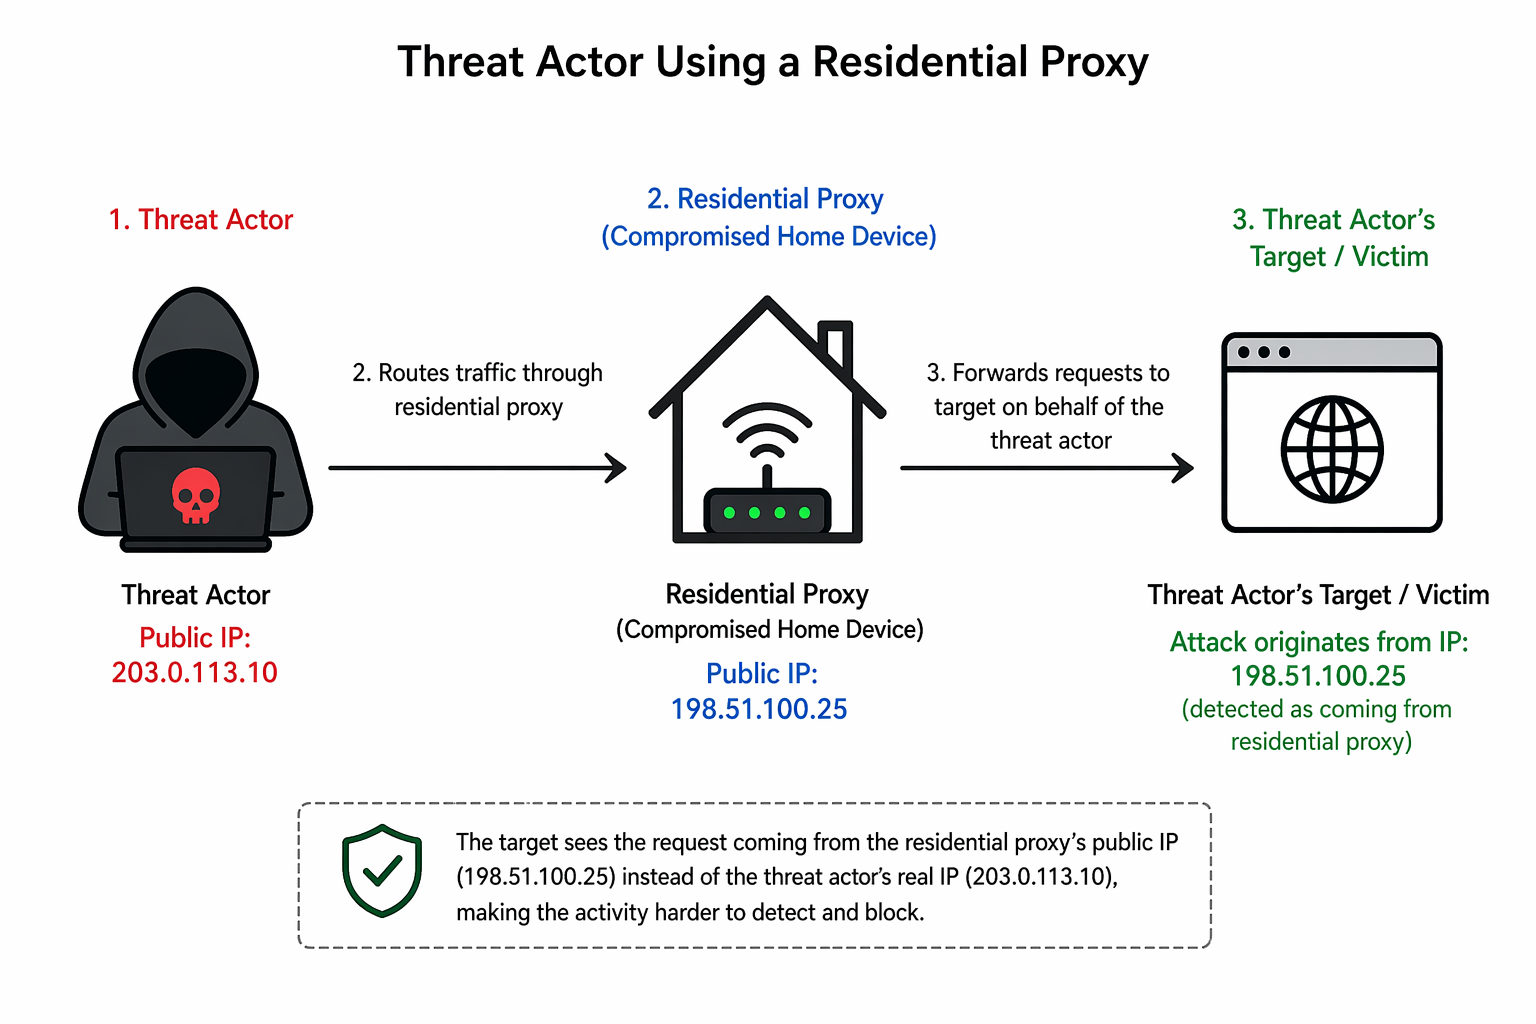
Bedrohungsakteur, der einen Residential Proxy verwendet. KI-generierte Illustration zu Informationszwecken.
Die Antwort wird dann zurück an Ihren Computer gesendet, der sie an den unbefugten Nutzer weiterleitet.
In vielen Fällen bemerken die autorisierten Nutzer nicht, dass ihr Computer kompromittiert wurde.
Proxynetzwerke für Privathaushalte bestehen aus Hunderten oder Tausenden von privaten IP-Adressen. Sie werden in der Regel von Anbietern oder Hosting-Unternehmen verwaltet, die keine Fragen dazu stellen, wie ihre Kunden diese IPs verwenden oder warum sie einen privaten Zugang benötigen.
Der Wert dieser privaten IP-Adressen ist Authentizität – etwas, das eine herkömmliche Proxy-Infrastruktur nicht einfach replizieren kann.
Nehmen wir zwei Telefonanrufe als Beispiel. Einer davon stammt von einem vertrauten Freund, der Ihnen mitteilt, dass er ein tolles Angebot für ein Produkt gefunden hat, nach dem Sie beide gesucht haben, und wo Sie es online finden können. Der andere stammt von einem Unternehmen, mit dem Sie bereits einmal in Kontakt standen, das dieselben Informationen anbietet. Der Inhalt ist zwar derselbe, die Quelle jedoch eine andere. Man vertraut eher jemandem, den man kennt, als jemandem, den man nicht kennt.
IP-Adressen von Privathaushalten bieten Organisationen die gleiche Art von Vertrauen. Wenn die Anfrage von (scheinbar) privaten Nutzern stammt, sind sie geneigt, diesen zu vertrauen.
Wie ermöglichen sie Cyberkriminalität?
Cyberkriminelle wollen nicht, dass die Strafverfolgungsbehörden ihren Standort verfolgen oder ihr Netzwerk infiltrieren. Daher maskieren sie ihr Verhalten oft mit kommerziell generierten IP-Adressen. Fortschritte in der IT-Security ermöglichen es jedoch Fraud-Erkennungssystemen, die von Finanz-, E-Commerce- und Regierungswebseiten eingesetzt werden, diese IP-Adressen zu erkennen und zu blockieren.
Residential Proxys ermöglichen es Cyberkriminellen, legitime IP-Adressen zu kapern und die Erkennung durch Sicherheitstools zu umgehen. Dies liegt daran, dass viele Systeme Wohnadressen als geringes Risiko einstufen. Wenn Sicherheitsframeworks überprüfen können, dass IP-Adressen legitim sind und an einen privaten ISP-Anbieter an einem bestimmten Standort gebunden sind, ist es viel unwahrscheinlicher, dass diese Adressen als hochriskant markiert werden.

Umfangreiches Proxynetzwerk für Privathaushalte (Beispiel: IPIDEA). KI-generierte Illustration zu Informationszwecken.
Dies bietet zahlreiche Möglichkeiten für bösartige Akteure, einschließlich:
- Urheberrechtsverletzungen
- Anzeigen- und Klick-Fraud
- Umgehung von Betrugserkennungssystemen
- Angriffe auf Passwörter und Zugangsdaten
- Verbreitung von Fehlinformationen in Social Media
Es gibt zwar legitime Anwendungsfälle für Residential-Proxy-Netzwerke, wie etwa Online-Anonymität zum besseren Schutz des Einzelnen oder SEO-Monitoring an mehreren Standorten für Unternehmen, doch werden diese Netzwerke oft von Unternehmen verwaltet, die keine Fragen dazu stellen, was die Nutzer tun und warum.
Google gegen IPIDEA: Störung des Betriebs von Residentials Proxys
Eines der weltweit größten Residential-Proxy-Netzwerke war IPIDEA. Das von einem in China ansässigen Unternehmen betriebene Netzwerk übernahm Millionen von Endbenutzergeräten ohne deren Zustimmung. Zu diesen Geräten gehörten Computer, Smartphones und Smart TVs. Mithilfe sogenannter Software-Development-Kits (SDKs) konnte IPIDEA sein Proxy-Programm auf diesen Geräten installieren.
In einigen Fällen bezahlte das Unternehmen Entwickler dafür, diese SDKs in ihre Anwendungen einzubinden, wodurch wiederum Geräte infiziert wurden. IPIDEA bot außerdem „kostenlose“ VPNs an, die bei der Nutzung die Proxy-Software installierten, und bettete seine SDKs in kostenlose Anwendungen und Spiele ein. IPIDEA und ähnliche Netzwerke behaupten zwar oft öffentlich, dass ihre Residential-Proxys rechtmäßig und mit Einwilligung erlangt würden, doch die Analyse der IPIDEA-SDKs zeigte, dass sie dafür entwickelt wurden, in andere Anwendungen eingebettet zu werden – ohne jeden Mechanismus zur Einholung einer Einwilligung.
Um das Risiko von Residential Proxys zu verringern und die IPIDEA-Aktivitäten zu behindern, führte die Google Threat Intelligence Group (GTIG) drei Maßnahmen durch:
- Nahm Domänen herunter, die zur Kontrolle von Geräten und Proxy-Verkehr verwendet wurden.
- Tauschte Informationen über IPIDEA-Softwareentwicklungs-Kits und Proxy-Softwaretools mit Strafverfolgungsbehörden und Forschungsunternehmen aus, um das Bewusstsein und die Durchsetzung zu verbessern.
- Stellte sicher, dass Google Play Protect für Android-Geräte Nutzer automatisch vor IPIDEA-Anwendungen warnte, diese Anwendungen bei Installation entfernte und alle zukünftigen Installationsversuche blockierte.
Laut Google haben diese gemeinsamen Bemühungen „zu einer erheblichen Verschlechterung des Proxy-Netzwerks und der Geschäftstätigkeit von IPIDEA geführt und den verfügbaren Gerätepool für die Proxy-Betreiber um Millionen reduziert.“ Obwohl dies die Bedrohung durch IPIDEA und ähnliche Proxy-Netzwerke nicht beseitigt, haben die Maßnahmen von Google es böswilligen Akteuren erschwert, Proxy-Server ohne Zustimmung der Nutzer zu installieren und zu betreiben.
Schützen Sie sich vor privaten Proxys
Wenn Ihr Gerät durch einen Residential Proxy kompromittiert wird, der dann von einem bösartigen Akteur verwendet wird, könnten Sie sich im Fadenkreuz von Strafverfolgungsbehörden oder Fraud-Ermittlungen wiederfinden. Darüber hinaus können diese Proxys Malware und andere Nutzdaten enthalten, die die Funktion Ihres Geräts beeinträchtigen.
Um sich vor Residential Proxys zu schützen, empfiehlt das FBI:
- TV-Streaming-Dienste zu vermeiden, die behaupten, kostenlose Inhalte anzubieten, wie Filme oder Sport
- Vorsicht bei der Nutzung eines VPN-Dienstes, insbesondere bei kostenlosen Diensten
- Nur vertrauenswürdige App Stores und Anwendungen von bekannten Anbietern verwenden
- Sicherstellen, dass alle Betriebssysteme, Anwendungen und Sicherheitstools auf dem neuesten Stand sind
Außerdem sollten Sie Ihr Gerät regelmäßig über Antiviren- und Antimalware-Scans überprüfen lassen.
Reduzierung des Proxy-Risikos: Eine Teamleistung
Das Fazit? Während Residential Proxys nach wie vor problematisch sind, ergreifen globale Organisationen wie Google nun Schritte, um deren Auswirkungen zu begrenzen. Aber Unternehmen können dieses Problem nicht allein lösen. Um das Risiko einer unbefugten Installation und IP-Hijacking zu reduzieren, vermeiden Sie Streaming-Dienste, die zu gut erscheinen, um wahr zu sein. Lehnen Sie außerdem kostenlose VPNs ab und verwenden Sie beim Herunterladen neuer Software immer vertrauenswürdige App Stores.



Was MSP-Kunden als Nächstes brauchen – vom Backoffice bis in den Vorstand
Barracuda Research hat festgestellt, dass technische Exzellenz weiterhin unerlässlich ist, jedoch wird das künftige Wachstum von KI-Fachwissen, Cyberresilienz und der Fähigkeit, Risiken in geschäftlichen Begriffen zu vermitteln, vorangetrieben.
Abonnieren Sie den Barracuda-Blog.
Melden Sie sich an, um aktuelle Bedrohungsinformationen, Branchenkommentare und mehr zu erhalten.

Bericht zur Qualifikationslücke im Bereich Cybersecurity: KI-Risiko steht ganz oben auf der Liste
Die Umfrage von Barracuda unter 2.000 Security-Führungskräften ergibt, dass 94 % über Kompetenzlücken bei der Cybersecurity berichten, während KI gleichzeitig Einstiegspositionen im Security-Bereich reduziert, die zur Ausbildung künftiger Sicherheitsverantwortlicher beitragen.